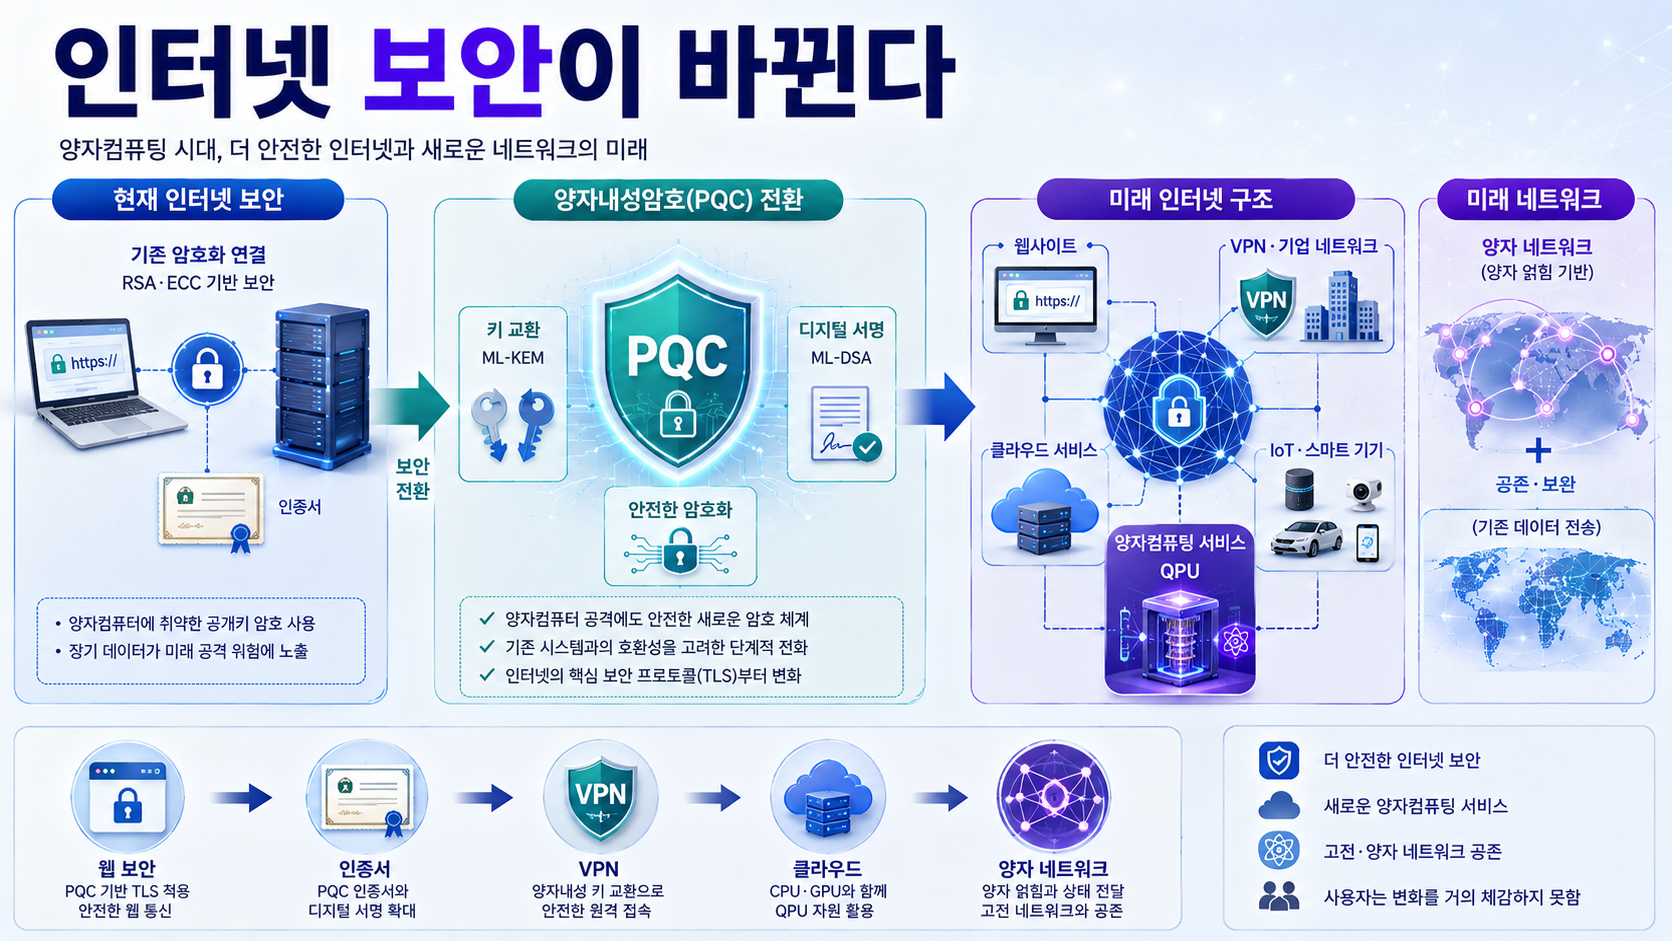
양자컴퓨팅이 발전한다고 인터넷 속도가 갑자기 빨라지는 것은 아닙니다. 암호화와 인증 체계가 가장 먼저 달라질 것으로 예상하고 있고, 웹·VPN·클라우드는 양자내성암호로 이동하고, 장기적으로는 기존 인터넷과 양자 네트워크가 함께 쓰일 가능성이 큽니다.
양자컴퓨팅이 인터넷 환경을 바꾸는 핵심
양자컴퓨팅이 발전하면 인터넷도 지금보다 훨씬 빨라질 것이라고 생각하기 쉽습니다. 그러나 양자컴퓨터는 통신선의 전송속도를 높이는 장치가 아닙니다. 인터넷에 미치는 가장 직접적인 영향은 속도보다 보안과 계산 인프라에서 먼저 나타날 가능성이 높습니다.
현재 인터넷에서는 웹사이트 접속, 온라인 결제, VPN, 클라우드 서비스와 전자서명에 공개키 암호기술이 폭넓게 사용됩니다. 충분히 강력한 양자컴퓨터가 등장하면 현재 사용되는 일부 공개키 암호방식의 안전성이 크게 약해질 수 있기 때문에 인터넷 보안체계 자체를 새로운 암호방식으로 전환해야 합니다.
동시에 양자컴퓨터는 클라우드를 통해 인터넷에 연결되는 새로운 계산 자원이 될 수 있습니다. 사용자는 기존 PC와 서버를 이용하면서 특정 문제를 양자컴퓨터에 전달하고 결과를 다시 인터넷을 통해 받을 수 있습니다.
| 변화 영역 | 현재 인터넷 | 양자컴퓨팅 시대의 변화 |
|---|---|---|
| 웹 보안 | 기존 공개키 암호 사용 | 양자내성암호 적용 확대 |
| TLS | 기존 키 교환 방식 | 기존 방식과 PQC를 결합한 전환 가능 |
| 인증서 | RSA·ECC 계열 중심 | PQC 기반 키와 서명 체계 확대 |
| VPN·기업망 | 현재 공개키 암호로 터널 보호 | 양자내성 VPN과 네트워크 장비로 전환 |
| 클라우드 | CPU·GPU 중심 계산 | 일부 작업에서 QPU를 원격 호출 |
| 양자 네트워크 | 고전 데이터 패킷 전달 | 양자 상태와 얽힘을 전달하는 별도 계층 연구 |
따라서 미래 인터넷은 현재의 인터넷이 사라지는 형태보다 기존 인터넷 위에 새로운 암호체계와 양자컴퓨팅 서비스, 장기적으로는 양자 네트워크 기능이 추가되는 방향으로 발전할 가능성이 높습니다.
가장 먼저 바뀌는 것은 인터넷 암호화다
인터넷에서 개인정보와 금융정보를 안전하게 전송할 수 있는 이유 가운데 하나는 암호기술입니다. 사용자가 웹사이트에 접속하면 브라우저와 서버는 암호키를 만들고 이를 이용해 데이터를 보호합니다.
현재 널리 사용되는 공개키 암호 가운데 일부는 매우 큰 수의 인수분해나 타원곡선과 관련된 수학문제를 이용합니다. 고전 컴퓨터로는 현실적인 시간 안에 풀기 어렵지만 충분한 성능을 갖춘 양자컴퓨터에서는 이러한 문제를 효율적으로 해결할 수 있는 양자 알고리즘이 알려져 있습니다.
이 때문에 양자컴퓨터가 실제 공격에 사용할 만큼 발전하기 전에 인터넷의 암호기술을 새로운 방식으로 교체해야 합니다. 이때 사용하는 기술이 양자내성암호 또는 Post-Quantum Cryptography입니다.
양자내성암호는 양자컴퓨터에서 실행하는 암호가 아닙니다. 현재 사용하는 서버, 스마트폰과 네트워크 장비에서 실행되면서 미래의 양자컴퓨터 공격에도 안전하도록 설계된 새로운 수학 기반의 암호 알고리즘입니다.
NIST의 양자내성암호 표준은 이미 만들어졌다
양자컴퓨터의 위협이 현실화된 뒤 새로운 암호체계를 만드는 것은 늦을 수 있기 때문에 국제적인 표준화 작업은 이미 진행되고 있습니다.
미국 국립표준기술연구소 NIST는 2024년 세 가지 주요 양자내성암호 표준을 확정했습니다. ML-KEM은 안전한 키 교환을 위한 방식이며 ML-DSA와 SLH-DSA는 디지털 서명을 위한 표준입니다.
| 표준 | 주요 기능 | 인터넷에서 활용될 수 있는 영역 |
|---|---|---|
| ML-KEM | 안전한 공유 비밀키 설정 | TLS, VPN, 네트워크 연결 |
| ML-DSA | 디지털 서명 | 인증서, 소프트웨어 서명, 신원 확인 |
| SLH-DSA | 해시 기반 디지털 서명 | 장기적인 서명 보안이 필요한 시스템 |
NIST는 조직이 새로운 표준으로의 전환을 지금부터 준비하도록 권고하고 있습니다. 기존 시스템에서 어떤 암호가 사용되는지 조사하고 소프트웨어와 장비가 새로운 알고리즘을 지원할 수 있는지 확인하는 작업이 필요합니다.
NIST의 현재 전환 계획에서는 양자컴퓨터에 취약한 알고리즘을 단계적으로 제한하고 2035년까지 제거하는 방향이 제시되어 있습니다. 위험도가 높은 시스템은 이보다 더 빠르게 전환할 필요가 있을 수 있습니다.
웹사이트에 접속할 때 사용하는 TLS도 달라진다
주소창에 자물쇠 표시가 나타나는 HTTPS 웹사이트에서는 TLS라는 보안 프로토콜을 이용해 브라우저와 서버 사이의 통신을 보호합니다. 양자컴퓨팅 시대에는 이 연결을 만드는 과정에서도 새로운 암호방식을 적용해야 합니다.
전환 초기에는 기존 암호를 즉시 없애기보다 기존 키 교환 방식과 양자내성 방식을 함께 사용하는 하이브리드 방식이 활용될 수 있습니다. 두 가지 다른 암호방식으로 만든 정보를 결합해 어느 한쪽에서 문제가 생기더라도 다른 쪽의 보안을 유지하도록 설계하는 방식입니다.
IETF는 2026년 TLS 1.3에서 이러한 하이브리드 키 교환을 사용하는 방법을 RFC 9954로 정리했습니다. 인터넷의 핵심 보안 프로토콜 자체가 양자컴퓨팅 시대를 대비해 변화하고 있다는 의미입니다.
ML-KEM을 X.509 공개키 인증서 체계에서 사용하는 방식도 표준화되고 있습니다. 향후 웹서버, 인증기관, 브라우저와 보안장비가 새로운 알고리즘을 지원하면서 인증서 발급과 관리체계도 점진적으로 달라질 수 있습니다.
사용자는 변화를 거의 느끼지 못할 수도 있다
인터넷 암호기술이 바뀐다고 해서 사용자가 새로운 브라우저 사용법을 배워야 하는 것은 아닐 가능성이 높습니다. 웹브라우저와 운영체제, 서버와 클라우드 서비스가 새로운 알고리즘을 지원하면 사용자는 지금처럼 주소를 입력하고 서비스를 이용할 수 있습니다.
눈에 보이지 않는 부분에서는 변화가 큽니다. 브라우저와 서버가 연결을 시작할 때 주고받는 키 정보의 구조가 달라지고 인증서와 보안장비, 암호 라이브러리가 새로운 알고리즘을 처리해야 합니다.
새로운 양자내성 알고리즘은 기존 방식과 공개키·서명·암호문 크기가 다를 수 있기 때문에 네트워크 패킷, 서버 부하, 인증서 크기와 호환성을 함께 검토해야 합니다. 인터넷 사업자와 소프트웨어 기업이 실제 환경에서 성능과 안정성을 시험해야 하는 이유입니다.
지금 암호화된 데이터도 미래 공격의 대상이 될 수 있다
아직 충분히 강력한 양자컴퓨터가 없는데 왜 지금부터 인터넷 보안을 바꿔야 하는지 의문이 생길 수 있습니다. 중요한 이유 가운데 하나가 장기간 보호해야 하는 데이터입니다.
공격자가 현재 암호화된 네트워크 데이터를 수집해 보관한 뒤 미래에 충분히 강력한 양자컴퓨터가 등장했을 때 해독을 시도할 수 있습니다. 이를 흔히 Harvest Now, Decrypt Later 또는 지금 수집하고 나중에 해독하는 공격 시나리오라고 부릅니다.
의료정보, 국가기밀, 연구자료, 장기계약과 기업의 핵심 기술처럼 수년 또는 수십 년 동안 비밀로 유지해야 하는 정보는 특히 이러한 위험을 고려할 필요가 있습니다.
- 장기간 보관되는 개인정보
- 기업의 핵심 연구·개발 자료
- 국가와 공공기관의 중요 정보
- 금융·인증 관련 장기 데이터
- 의료·유전자와 같은 민감한 데이터
따라서 인터넷의 양자 보안 전환은 미래의 문제만 대비하는 것이 아니라 지금 전송되는 정보의 장기적인 안전성과도 연결됩니다.
VPN과 기업 네트워크도 전환 대상이다
양자내성암호로의 전환은 웹사이트에만 적용되는 문제가 아닙니다. 기업은 본사와 지사, 클라우드와 데이터센터를 연결하기 위해 VPN과 다양한 암호화 장비를 사용합니다.
이 장비가 양자컴퓨터에 취약한 공개키 알고리즘을 사용하고 있다면 향후 업데이트하거나 교체해야 할 수 있습니다. 소프트웨어만 변경할 수 있는 장비도 있지만 하드웨어 성능이나 제품 지원기간 때문에 장비 자체를 교체해야 하는 경우도 생길 수 있습니다.
기업은 단순히 새로운 암호 알고리즘을 설치하는 것보다 어디에서 어떤 암호가 사용되는지 파악하는 작업부터 시작해야 합니다. 서버, VPN, 인증서, 네트워크 장비, IoT 기기와 공급망 제품까지 확인해야 하는 이유입니다.
기업의 인터넷 보안 전환 과정
- 현재 사용 중인 암호 알고리즘과 인증서를 조사한다.
- 양자컴퓨터에 취약한 시스템을 구분한다.
- 데이터가 보호되어야 하는 기간을 확인한다.
- PQC를 지원하는 소프트웨어와 장비를 시험한다.
- 외부 서비스와 협력업체의 지원 여부를 확인한다.
- 단계적으로 새로운 암호방식으로 전환한다.
- 향후 알고리즘 변경이 쉽도록 암호 민첩성을 확보한다.
클라우드가 양자컴퓨터의 인터넷 관문이 된다
양자컴퓨팅이 인터넷을 변화시키는 또 다른 방식은 새로운 계산 서비스를 만드는 것입니다. 양자컴퓨터는 일반적인 PC처럼 개인이 직접 보유하기보다 데이터센터나 연구시설에 설치되고 클라우드를 통해 제공되는 형태가 먼저 확산될 가능성이 높습니다.
개발자는 자신의 컴퓨터에서 코드를 작성하고 인터넷을 통해 양자 클라우드에 작업을 보냅니다. 클라우드는 시뮬레이터나 실제 양자처리장치에 작업을 전달하고 실행 결과를 다시 사용자에게 반환합니다.
이 구조에서는 인터넷이 단순히 웹페이지와 데이터를 전달하는 네트워크를 넘어 CPU, GPU와 QPU 같은 서로 다른 계산 자원에 접근하는 통로 역할을 하게 됩니다.
| 단계 | 처리 위치 |
|---|---|
| 사용자 코드 작성 | PC·기업 서버 |
| 데이터 전처리 | CPU·GPU·클라우드 |
| 양자 작업 전송 | 인터넷·클라우드 API |
| 양자 회로 실행 | QPU |
| 결과 저장·분석 | 클라우드·CPU·GPU |
| 최종 서비스 제공 | 기존 웹·앱 환경 |
일반 사용자는 서비스 뒤에서 양자컴퓨터가 사용됐다는 사실을 알 필요가 없을 수도 있습니다. 웹서비스나 기업 프로그램이 필요한 순간에 자동으로 QPU를 호출하는 구조가 가능하기 때문입니다.
양자인터넷은 양자컴퓨팅과 같은 개념이 아니다
양자컴퓨팅과 함께 자주 언급되는 용어가 양자인터넷입니다. 두 기술은 관련되어 있지만 같은 의미는 아닙니다.
양자컴퓨팅은 큐비트를 이용해 계산하는 기술이고, 양자 네트워크는 서로 떨어진 양자장치 사이에 양자 상태나 얽힘과 같은 자원을 전달하는 기술입니다.
| 구분 | 양자컴퓨팅 | 양자 네트워크 |
|---|---|---|
| 핵심 목적 | 양자 연산 수행 | 양자 상태·얽힘 전달 |
| 주요 장치 | QPU와 양자컴퓨터 | 광자원·양자메모리·양자중계기 |
| 주요 활용 | 시뮬레이션·알고리즘 | 분산 양자컴퓨팅·센싱·통신 연구 |
| 기존 인터넷과 관계 | 인터넷을 통해 클라우드로 접근 가능 | 고전 네트워크와 함께 운영될 가능성 |
미국 에너지부는 미래의 양자 네트워크가 현재의 고전 인터넷을 쓸모없게 만드는 것이 아니라 서로 보완적으로 사용될 것으로 설명하고 있습니다. 양자 채널만으로 인터넷의 모든 기능을 처리하는 것이 아니라 고전 통신 채널과 함께 동작하는 구조가 필요합니다.
따라서 양자인터넷을 현재 인터넷의 초고속 후속 버전으로 이해하기보다 양자장치 사이에서 고전 인터넷으로는 전달할 수 없는 양자정보를 공유하기 위한 새로운 네트워크 계층으로 이해하는 편이 적절합니다.
양자인터넷이 인터넷 속도를 크게 높여주는 것은 아니다
얽힘이라는 용어 때문에 양자인터넷에서는 정보가 즉시 전달된다고 오해하기 쉽습니다. 그러나 양자 얽힘만으로 사용자가 원하는 정보를 빛보다 빠르게 전송할 수 있는 것은 아닙니다.
양자 네트워크에서도 여러 프로토콜을 운영하고 측정 결과를 공유하기 위해 고전적인 통신 채널이 필요합니다. 따라서 동영상 다운로드와 웹페이지 로딩 같은 일반적인 인터넷 속도가 양자 얽힘 때문에 순간적으로 빨라지는 것은 아닙니다.
양자 네트워크의 가치는 속도 경쟁보다 분산 양자컴퓨팅, 정밀 센서 연결과 새로운 형태의 양자통신 기능을 구현하는 데 있습니다.
인터넷 장비와 소프트웨어에도 변화가 생긴다
인터넷 암호체계가 바뀌면 서버 프로그램만 수정해서 모든 전환이 끝나는 것은 아닙니다. 방화벽, VPN 장비, 인증서 관리 시스템, 보안칩, IoT 기기와 네트워크 관리도구도 새로운 알고리즘을 지원해야 합니다.
특히 수명이 긴 장비는 문제가 될 수 있습니다. 산업설비, 자동차, 의료기기와 IoT 장치는 10년 이상 사용되는 경우도 있어 현재 판매되는 제품이 미래의 암호체계까지 지원할 수 있는지가 중요해집니다.
이 때문에 특정 알고리즘 하나를 오랫동안 사용하는 방식보다 필요할 때 암호 알고리즘을 교체할 수 있도록 시스템을 설계하는 암호 민첩성이 중요해질 수 있습니다.
일반 사용자의 인터넷 생활은 어떻게 달라질까
양자컴퓨팅으로 인한 인터넷의 변화 대부분은 사용자 화면 뒤에서 진행될 가능성이 높습니다. 사용자는 지금처럼 스마트폰과 PC, 웹브라우저를 사용하지만 연결을 보호하는 암호와 서버가 계산하는 방식은 달라질 수 있습니다.
| 일상 서비스 | 사용자가 볼 수 있는 모습 | 뒤에서 달라지는 부분 |
|---|---|---|
| 온라인 쇼핑 | 기존 웹사이트 사용 | PQC 기반 TLS와 인증체계 |
| 인터넷뱅킹 | 기존 앱·웹 이용 | 새로운 암호와 전자서명 적용 |
| 회사 VPN | 기존 VPN 프로그램 접속 | 양자내성 키 교환 방식 적용 |
| 클라우드 서비스 | 기존 웹·API 이용 | 일부 계산에서 QPU 활용 가능 |
| 스마트기기 | 기존 앱으로 기기 제어 | 펌웨어·인증·암호체계 업데이트 |
결국 사용자가 체감하는 변화는 양자 인터넷이라는 새로운 앱이 등장하는 것보다 기존 인터넷 서비스가 계속 안전하게 유지되고 일부 서비스의 계산 능력이 좋아지는 형태가 될 가능성이 높습니다.
인터넷 보안 전환이 쉽지만은 않은 이유
세계 인터넷의 암호체계를 바꾸는 작업은 단순한 소프트웨어 업데이트보다 훨씬 복잡합니다. 수많은 서비스와 장비가 서로 연결되어 있기 때문에 한쪽이 새로운 알고리즘을 지원해도 상대방이 지원하지 않으면 통신에 문제가 생길 수 있습니다.
- 기존 서비스와의 호환성을 확인해야 한다.
- 새로운 키와 서명의 크기가 네트워크에 미치는 영향을 시험해야 한다.
- 서버와 보안장비의 처리 성능을 확인해야 한다.
- 오래된 IoT·네트워크 장비의 업데이트 가능성을 확인해야 한다.
- 인증기관과 소프트웨어 공급자의 지원이 함께 필요하다.
- 새로운 알고리즘에서도 예상하지 못한 취약점이 없는지 계속 검증해야 한다.
이 때문에 초기에는 검증된 기존 방식과 새로운 PQC를 함께 적용하고 시간이 지나면서 새로운 체계로 이동하는 단계적인 전환이 중요할 수 있습니다.
양자컴퓨팅과 인터넷에 대한 오해 점검
양자컴퓨팅과 인터넷을 함께 설명할 때는 몇 가지 개념을 구분해야 합니다. 양자컴퓨터의 계산 능력과 인터넷의 데이터 전송속도, 양자내성암호와 양자 네트워크는 각각 다른 기술입니다.
- 양자컴퓨터가 인터넷 회선 자체를 빠르게 만든다고 생각하지 않았는가
- 양자내성암호는 현재 컴퓨터에서도 실행된다는 점을 이해했는가
- PQC와 양자암호통신을 같은 기술로 보지 않았는가
- 양자인터넷과 양자컴퓨팅을 구분했는가
- 양자 네트워크가 기존 인터넷을 완전히 대체하는 것은 아님을 이해했는가
- 현재 암호화된 정보도 장기적으로 위험할 수 있음을 확인했는가
- TLS·VPN·인증서와 장비도 함께 전환해야 함을 이해했는가
- 일반 사용자는 변화의 대부분을 직접 보지 못할 수 있음을 고려했는가
핵심 용어와 마무리 정리
| 용어 | 의미 |
|---|---|
| PQC | 미래의 양자컴퓨터 공격에 견디도록 설계된 양자내성암호 |
| TLS | 웹브라우저와 서버 등의 인터넷 통신을 암호화하는 보안 프로토콜 |
| ML-KEM | NIST가 표준화한 양자내성 키 캡슐화 방식 |
| ML-DSA | NIST가 표준화한 양자내성 디지털 서명 방식 |
| 하이브리드 키 교환 | 서로 다른 두 개 이상의 암호방식에서 만든 비밀정보를 결합하는 방식 |
| 암호 민첩성 | 필요할 때 암호 알고리즘을 다른 방식으로 교체할 수 있는 능력 |
| QPU | 양자 연산을 수행하는 양자처리장치 |
| 양자 네트워크 | 양자 상태나 얽힘을 여러 양자장치 사이에 전달하는 네트워크 |
| 양자 중계기 | 장거리 양자 네트워크의 연결 범위를 확장하기 위해 연구되는 장치 |
양자컴퓨팅이 인터넷 환경에 가져올 가장 현실적인 첫 번째 변화는 인터넷 속도가 아니라 보안입니다. 웹사이트와 VPN, 클라우드, 인증서와 네트워크 장비가 기존 공개키 암호에서 양자내성암호를 지원하는 구조로 이동해야 합니다.
동시에 인터넷은 사용자가 원격 양자컴퓨터를 호출하는 연결 통로가 될 수 있습니다. 기존 CPU와 GPU 기반 클라우드에 QPU가 새로운 계산 자원으로 추가되면서 일부 서비스는 양자컴퓨팅을 내부적으로 사용할 수 있습니다.
더 먼 미래에는 양자장치 사이에 얽힘과 양자 상태를 전달하는 양자 네트워크도 발전할 수 있습니다. 그러나 이러한 네트워크 역시 현재 인터넷을 모두 없애기보다 고전적인 통신망과 함께 작동하는 보완적인 인프라가 될 가능성이 높습니다.
결국 양자컴퓨팅 시대의 인터넷은 완전히 새로운 인터넷으로 하루아침에 교체되는 것이 아니라 암호화, 클라우드 계산과 네트워크 기능이 단계적으로 바뀌면서 지금의 인터넷 위에 새로운 기능이 더해지는 방향으로 발전할 가능성이 큽니다.
참고문헌
양자내성암호와 인터넷 프로토콜의 표준화는 계속 진행되고 있습니다. 실제 적용이나 보안정책 수립 시에는 아래 공식기관의 최신 문서를 확인하는 것이 좋습니다.
- National Institute of Standards and Technology, Post-Quantum Cryptography
- NIST CSRC, Post-Quantum Cryptography Project
- CISA·NSA·NIST, Quantum-Readiness: Migration to Post-Quantum Cryptography
- IETF RFC 9954, Hybrid Key Exchange in TLS 1.3
- IETF RFC 9935, ML-KEM Algorithm Identifiers for X.509 Public Key Infrastructure
- IETF, ML-KEM Post-Quantum Key Agreement for TLS 1.3
- U.S. Department of Energy, DOE Explains: Quantum Networks
- National Quantum Initiative Advisory Committee, Quantum Networking: Findings and Recommendations